Meno burocrazia o nuovi rischi? Il Digital Omnibus UE
Nel mese di novembre la Commissione Europea ha pubblicato la versione rinnovata della proposta di regolamento “Digital Omnibus”, un quadro normativo più snello per rilanciare la competitività dell’UE.
Sebbene la promessa sia quella di ridurre i costi per le imprese per oltre 5 miliardi di euro entro il 2029, le autorità di protezione dei dati e le ONG avvertono: la semplificazione rischia di trasformarsi in un campo minato per la certezza del diritto.
Analizziamo cosa cambierebbe davvero e come distinguere le opportunità concrete dalle potenziali trappole per la compliance di enti ed imprese.
Table of Contents
La promessa di Bruxelles: agevolare i processi di conformità
La proposta di una riforma digitale nasce dalla consapevolezza che l’attuale quadro normativo, stratificatosi negli ultimi anni con l’introduzione di regolamenti per ogni settore digitale (il GDPR, l’AI ACT, il Data Act, il Data Governance Act, il Digital Operational Resilience Act, la direttiva NIS2, solo per citarne alcuni), ha creato un ecosistema estremamente complesso.
Ora il problema che Bruxelles cerca di risolvere è duplice: da un lato l’eccesso di oneri amministrativi che rallentano la competitività delle imprese, dall’altro l’incertezza legale derivante da norme che si sovrappongono.
Per un’impresa o un ente pubblico, quindi, la riforma digitale dovrebbe tradursi in meno burocrazia e più risorse dedicate al core business. Tuttavia, come rilevato da NOYB (la ONG capitanata dall’avvocato e attivista Max Schrems), solo alcune delle modifiche previste nel Digital Omnibus soddisfano l’obiettivo legislativo di una semplificazione significativa e di un aumento della coerenza.
La ridefinizione del “Dato Personale” e il rischio dell’approccio soggettivo
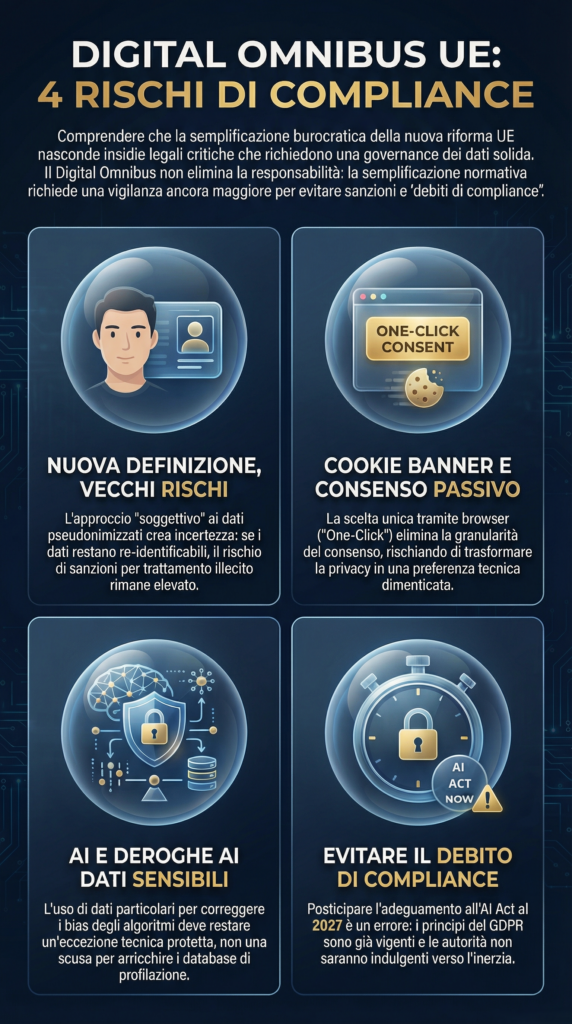
Uno dei punti di maggiore attrito della riforma è ben illustrato nel report “Digital Omnibus Analysis V2.0” di NOYB. L’Associazione punta il dito contro la modifica all’Articolo 4 del GDPR, che introduce un approccio “soggettivo” alla definizione di dato personale. In sostanza, la proposta è quella di escludere alcuni dati “pseudonimizzati” dall’ambito di applicazione del GDPR.
Questa modifica si distanza notevolmente dalla giurisprudenza e dall’interpretazione fornita dal Comitato Europeo per la protezione dei dati (EDPB) al concetto di pseudonomizzazione. Secondo il Comitato, infatti, gli “identificatori unici” ricavati da dati personali (come un hash) permettono comunque di isolare un utente e tracciarlo tra diversi database. Anche senza il nome in chiaro, quel codice univoco racconta chi sei.
Per tale ragione, NOYB avverte che la riforma creerebbe incertezza giuridica per tutte le organizzazioni interessate.
- Frammentazione della responsabilità: un fornitore potrebbe vendervi dati profilati dicendo che sono “anonimi” (perché lui non ha i nomi), ma voi potreste essere in grado di re-identificarli incrociandoli con i vostri database.
- Violazione dei diritti: se trattate questi dati come “non personali” basandovi sulla definizione soggettiva della Omnibus, smetterete di proteggerli. Ma se il Garante (in linea con l’EDPB) dimostra che quei dati erano re-identificabili, vi troverete sanzionabili per trattamento illecito.
La gestione dei cookie “One-Click”
Con la riforma, la Commissione Europea promette di eliminare la “Cookie Fatigue” (il fastidio derivante dalla costante proposizione dei banner per i cookie) permettendo agli utenti di esprimere una scelta unica direttamente dalle impostazioni del browser.
Anche in questo caso, emergono evidenti criticità.
- Addio alla granularità: il GDPR si basa sul consenso specifico (es. “No al marketing, Sì alla profilazione”). Un’impostazione globale nel browser spinge l’utente verso una scelta binaria (“Accetta tutto” o “Rifiuta tutto”).
- Consenso passivo: spostare la decisione nelle impostazioni del browser trasforma una scelta che dovrebbe essere attiva e consapevole in una preferenza tecnica dimenticata (“set and forget”).
- Il modello di business: riformare la cookie law senza rivedere il modello di business pubblicitario (basato sulla sorveglianza delle persone) è un intervento di facciata che rischia di favorire enormemente le Big Tech.
Le criticità di un punto di accesso unico
Uno dei pilastri più pubblicizzati della riforma è l’istituzione del “Punto di Accesso Unico” (Single Access Point) per le notifiche degli incidenti informatici. Il principio che guida la Commissione è seducente: “segnala una volta, condividi molte volte”.
L’intento è liberare le imprese dalla gestione frammentata delle emergenze. Le imprese potranno notificare violazioni di dati e attacchi informatici tramite un unico portale gestito dall’ENISA, che coordinerà il flusso verso le DPAs, CSIRT e autorità finanziarie (DORA).
L’analisi di NOYB invita alla prudenza.
- L’Associazione evidenzia come l’accentramento burocratico rischi di generare una pericolosa confusione di competenze.
- In aggiunta, il “Punto di Accesso Unico” potrebbe trasformarsi in un collo di bottiglia proprio nel momento in cui l’azienda ha bisogno della massima reattività per gestire la crisi.
AI e dati sensibili: una deroga pericolosa
Il “Digital Omnibus” interviene anche per semplificare l’attuazione dell’AI Act. La proposta permette di trattare dati particolari se ciò è strettamente necessario per evitare che l’AI generi bias o discriminazioni. Sul punto si sono espressi EDPB ed EDPS attraverso il parere congiunto 1/2026.
- Le Autorità europee in materia di data protection avvertono: l’uso di categorie particolari di dati (es. origine etnica, orientamento sessuale, opinioni politiche) per il rilevamento e la correzione dei bias discriminatori deve rimanere un’eccezione, soggetta a garanzie “allo stato dell’arte” (come la cifratura robusta o la segregazione dei dati). Il rischio è che le organizzazioni utilizzino questa apertura normativa come scusa per arricchire i database di profilazione, andando oltre la mera correzione tecnica dei bias.
Ricerca Scientifica e AI: una nuova definizione legale
La riforma introduce per la prima volta nel corpo del GDPR una definizione legale di “ricerca scientifica” che include lo sviluppo tecnologico e la dimostrazione, anche a fini commerciali. Per il mondo AI, questo è un pilastro fondamentale: l’ulteriore trattamento per finalità scientifiche verrebbe considerato sempre compatibile con le finalità iniziali, eliminando la necessità di nuove basi giuridiche.
- Tuttavia, NOYB critica questa definizione ritenendola eccessivamente ampia e potenzialmente una “scappatoia per le Big Tech”. Il timore è che il trattamento massiccio di dati per l’addestramento di modelli possa essere “mascherato” da ricerca, aggirando i principi fondamentali di minimizzazione dei dati e limitazione delle finalità.
Rinviare la compliance AI è l’errore più grande
Infine, la Commissione propone di posticipare l’applicazione di alcune norme per i sistemi di AI ad alto rischio al 2 dicembre 2027.
- Secondo EDPB e EDPS, questo è l’errore di valutazione più grave che si possa commettere. Anche se la politica dovesse concedere qualche mese in più sulla carta, i principi del GDPR applicati agli algoritmi sono già pienamente vigenti e l’atteggiamento ispettivo delle autorità non sarà indulgente verso chi usa il rinvio come scusa per l’inerzia.
Fermare oggi i lavori di adeguamento (mappatura dei sistemi, valutazione d’impatto, governance dei dati) significa accumulare un “debito di compliance” insostenibile. Chi aspetta la “scadenza prorogata” rischia di trovarsi impreparato di fronte a un’ispezione ordinaria del Garante, che non ha bisogno dell’AI Act per sanzionare un algoritmo opaco o discriminatorio.
Da onere a vantaggio: come governare il cambiamento senza subirlo
Di fronte a uno scenario normativo così incerto, dove la riforma digitale promette semplificazioni ma nasconde insidie, il rischio maggiore è l’inerzia. Come abbiamo visto, le modifiche del Digital Omnibus, se approvate, andranno comunque trattate con competenza giuridica e visione strategica per evitare di cadere in trappole legali.
Le organizzazioni che hanno costruito un sistema di gestione della compliance ordinato e solido non temono i cambi di vento normativi. Che si tratti di GDPR, AI Act o delle nuove regole del Digital Omnibus, il principio non cambia: se la tua organizzazione ha processi chiari, ruoli definiti e una gestione oculata dei dati, la norma smette di essere un ostacolo e diventa un perimetro di sicurezza.
Non limitatevi a produrre documenti per “essere a norma”, trasformate l’adeguamento in un asset strategico.
- Ordine è efficienza: procedure snelle riducono gli errori e i tempi morti, non solo i rischi legali.
- Compliance è fiducia: un’azienda che dimostra di saper governare i propri dati (e quelli dei clienti) vince sul mercato, specialmente quando i competitor cercano scorciatoie.
Contattaci per trasformare la conformità in vantaggio competitivo.