

2026: i trend che riscriveranno le regole della responsabilità d’impresa
Il 2026 non porterà solo nuove tecnologie, ma nuovi standard di responsabilità. In questo articolo analizziamo i trend che impatteranno direttamente sulla gestione e sulla responsabilità d’impresa: la sfida dell’Intelligenza Artificiale (AI) Agentica, le insidie interne della Shadow AI, l’implementazione dei controlli sulla Digital Provenance e la necessità di una Cybersecurity Preventiva.
Queste nuove tendenze dell’era digitale non rappresentano solo evoluzioni di concetti preesistenti ma costituiscono veri e propri catalizzatori che, negli anni a venire, riscriveranno le regole della responsabilità di impresa.
L’Agente AI in azienda: chi risponde se l’algoritmo sbaglia?
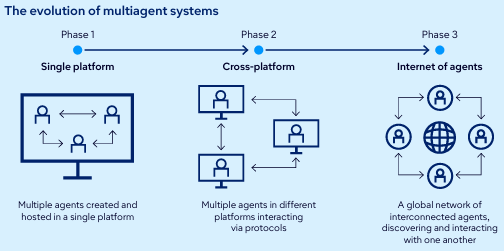
Dimenticate la vecchia concezione dell’AI come semplice assistente passivo. Secondo il report TechSonar 2025-2026 del Garante Europeo (EDPS), siamo entrati nell’era dell’“Agentic AI” (AI Agentica): sistemi che non si limitano a rispondere a un prompt, ma possiedono la capacità di prendere decisioni autonomamente, intraprendere azioni e raggiungere obiettivi senza il costante intervento umano.
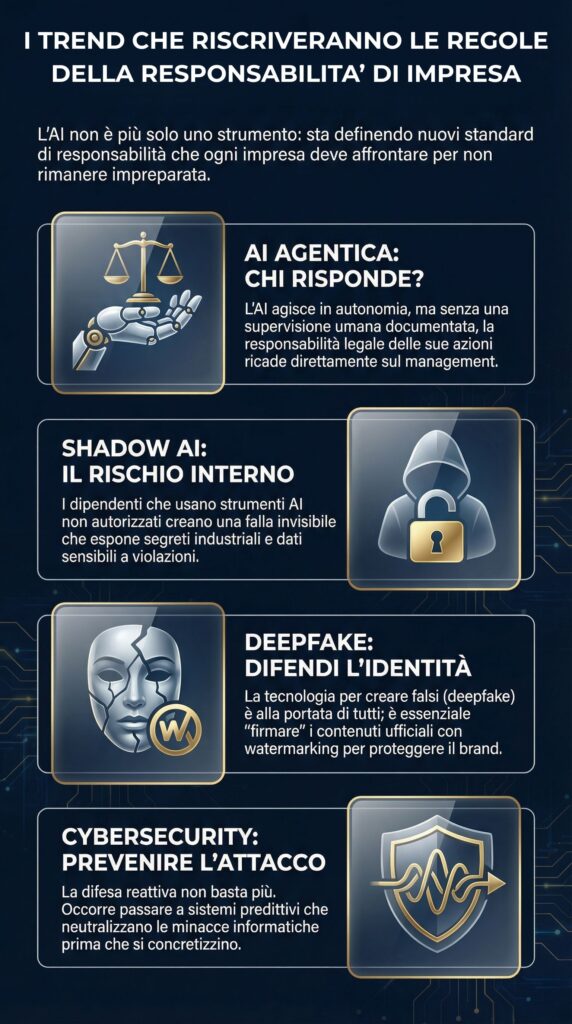
L’uso di questi agenti solleva questioni significative per i diritti fondamentali, rendendo spesso difficile spiegare il perché di una decisione presa dalla macchina (il cosiddetto effetto “Black Box”) e, di conseguenza, individuarne l’imputabilità. Se un Agente AI, agendo autonomamente per ottimizzare i costi, discrimina un candidato o acquista forniture non conformi, l’azienda rischia di trovarsi in una zona grigia normativa.
Per mitigare questo rischio e gestire la responsabilità d’impresa è essenziale agire su due fronti:
- Human-in-the-loop (l’uomo come “Pastore”): come suggerito dall’EDPS, gli esseri umani devono agire come supervisori dell’AI.
- Governance dell’interoperabilità: poiché questi agenti dovranno interagire tra loro e con sistemi esterni, è fondamentale stabilire una ferma governance che assicuri controlli di sicurezza e conformità a monte, prima ancora che l’agente venga attivato.
In sintesi, l’efficienza operativa di questi sistemi è reale, ma il prezzo da pagare è un controllo rigoroso. Senza supervisione documentata, l’azione dell’Agente AI diventerà, per presunzione, responsabilità diretta del management.
Shadow AI: quando il nemico della compliance è interno
Se l’AI Agentica rappresenta un’evoluzione della tecnologia attuale, che plasmerà le strategie d’impresa negli anni a venire, la Shadow AI costituisce una vulnerabilità già presente e spesso sottovalutata, conseguenza diretta della democratizzazione dell’AI.
Mentre i vertici pianificano l’adozione di sistemi complessi, i dipendenti integrano quotidianamente l’intelligenza artificiale nei flussi di lavoro attraverso strumenti non autorizzati (“Bring Your Own AI”), creando un perimetro di rischio invisibile al dipartimento IT.
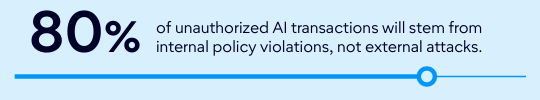
Il fenomeno nasce raramente da dolo, quanto piuttosto dalla mancata alfabetizzazione del personale e, quindi, da una carenza di consapevolezza.
L’uso di piattaforme consumer per attività aziendali espone l’organizzazione a conseguenze legali immediate. Nel momento in cui informazioni riservate vengono caricate su chatbot pubblici, l’azienda ne perde il controllo esclusivo. Le implicazioni in termini di responsabilità d’impresa riguardano:
- Segreto industriale: i termini di servizio di molti strumenti gratuiti prevedono la licenza d’uso sui contenuti caricati per l’addestramento dei modelli. Legalmente, la condivisione volontaria di dati riservati (es. bozze brevettuali o strategie commerciali) su piattaforme terze prive di accordi di riservatezza può comportare la decadenza delle tutele sul know-how.
- Compliance GDPR: il caricamento di dati personali in assenza di adeguate misure tecniche ed organizzative volte a garantire la conformità al GDPR espone l’azienda a sanzioni amministrative e rischi reputazionali.
La risposta non può limitarsi al mero divieto, che rischia di essere ignorato, ma richiede una governance attiva:
- Revisione delle policy e predisposizione di Linee Guida dedicate all’uso degli strumenti di AI: è necessario aggiornare le policy aziendali specificando tassativamente i canali consentiti e chiarendo le responsabilità disciplinari in caso di data leak tramite AI.
- Adozione di strumenti Enterprise: l’unica strategia efficace per disincentivare la Shadow AI è fornire ai dipendenti accessi aziendali a strumenti equivalenti, ma contrattualizzati, che garantiscano la segregazione dei dati e la non utilizzazione degli input per l’addestramento dell’algoritmo.
Non agire per la compliance significa lasciare che siano i dipendenti a decidere, inconsapevolmente, le politiche di sicurezza dell’azienda.
Vero o Falso? La “Digital Provenance” contro i Deepfake
Oltre a proteggere i propri dati, le organizzazioni sono chiamate a proteggere la propria identità. La tecnologia per creare falsi indistinguibili dalla realtà (Deepfake) è ormai accessibile a chiunque. Il rischio è legale (pensiamo alla truffa del CEO, “CEO Fraud”, dove l’AI clona la voce dell’amministratore delegato) e reputazionale. Se i consumatori non riescono più a distinguere un comunicato ufficiale dell’azienda da un falso, il danno economico e d’immagine è incalcolabile.
La risposta normativa è già delineata nell’AI Act (Art. 50), che impone obblighi di trasparenza per i contenuti artificiali. Ma la compliance passiva non basta. Le aziende devono adottare tecniche di “provenienza digitale” (come il watermarking ) per “firmare” ogni contenuto che esce dai canali ufficiali.
In ottica legale, questo significa:
- Tutela della proprietà intellettuale: implementare sistemi che garantiscano la paternità dei propri asset digitali.
- Difesa in giudizio: dotarsi di strumenti tecnici per disconoscere rapidamente contenuti falsi attribuiti all’azienda, limitando la responsabilità per informazioni non veritiere diffuse da terzi.
Cybersecurity Preventiva: la nuova frontiera della gestione del rischio
Il quarto trend che completa lo scenario del 2026 è la Cybersecurity Preventiva (Preemptive Cybersecurity). In un panorama dominato dall’autonomia dell’IA (Agentic AI) e dalla proliferazione di strumenti non autorizzati (Shadow AI), la difesa del perimetro aziendale richiede il superamento delle logiche puramente reattive. I modelli di sicurezza basati esclusivamente sulla risposta all’incidente — ovvero sulla protezione dei sistemi e sulla successiva gestione dell’attacco — mostrano limiti evidenti di fronte alla velocità e alla sofisticatezza delle minacce attuali. La risposta strategica risiede ora nella capacità di prevedere e neutralizzare le minacce prima che si concretizzino, trasformando la sicurezza da funzione di emergenza a funzione di monitoraggio anticipato.
Questo cambio di paradigma poggia su due pilastri tecnologici:
- Sicurezza predittiva: l’impiego di algoritmi avanzati per identificare potenziali vulnerabilità prima che vengano sfruttate, permettendo al management di agire preventivamente.
- AI Security Platforms (AISPs): l’adozione di piattaforme dedicate alla protezione specifica degli asset basati su Intelligenza Artificiale. Le AISP non si limitano a difendere l’infrastruttura di rete, ma blindano gli stessi modelli di AI da attacchi mirati — come il data poisoning o la manipolazione degli input — che i sistemi di sicurezza convenzionali non sono in grado di intercettare.
La disponibilità di tecnologie capaci di anticipare gli attacchi trasforma il rischio informatico da evento esterno imprevedibile a variabile gestibile. Ignorare l’evoluzione verso standard di sicurezza preventiva e l’adozione di piattaforme AISP significa accettare un livello di vulnerabilità che impatta direttamente sulla stabilità dell’azienda e sulla fiducia del mercato.
Checklist 2026: tre priorità strategiche
Di fronte a uno scenario in cui l’AI diventa autonoma e i rischi si nascondono sia dentro che fuori l’azienda, l’inerzia rappresenta l’insidia maggiore.
Ecco le tre azioni prioritarie per preparare la governance aziendale al 2026:
- Mappatura degli “Agenti AI” e revisione contrattuale
Non limitatevi a censire i software utilizzati. Identificate quali sistemi hanno autonomia decisionale e, ove possibile, rivedete i contratti con i fornitori, inserendo clausole chiare sulla responsabilità e sui limiti operativi in caso di errori o danni causati dall’algoritmo. - Revisione policy per prevenire “Shadow AI”
Verificate l’uso effettivo di strumenti AI da parte dei dipendenti. Aggiornate le policy interne trasformando i divieti generici in procedure chiare: fornite strumenti enterprise sicuri per evitare che dati personali e dati aziendali riservati finiscano su piattaforme pubbliche. - Sicurezza Predittiva e protezione del dato
Abbandonate la logica della difesa puramente reattiva. È fondamentale implementare sistemi di Preemptive Cybersecurity e AISP per proteggere modelli e continuità operativa. Parallelamente, valutate l’adozione del Confidential Computing per blindare i dati critici durante il loro utilizzo, elevando gli standard di sicurezza a quelli richiesti dal mercato.
Il 2026 è alle porte e l’adeguamento ai nuovi standard tecnologici richiede una pianificazione tempestiva che non può essere rimandata.
IUS01 supporta le imprese nella transizione verso una governance digitale evoluta e sicura. Contattaci oggi per una Gap Analysis: trasformeremo i trend tecnologici del futuro nel tuo vantaggio competitivo presente.